להיכנס לחשבון בלי להקליד סיסמה: מה מפתחות גישה משנים ומה צריך להכין מראש
טביעת האצבע פותחת את המכשיר, אבל אינה הסיסמה שנשלחת לאתר. כך פועלים מפתחות גישה, ולמה חשוב לבדוק גם את אפשרויות השחזור.
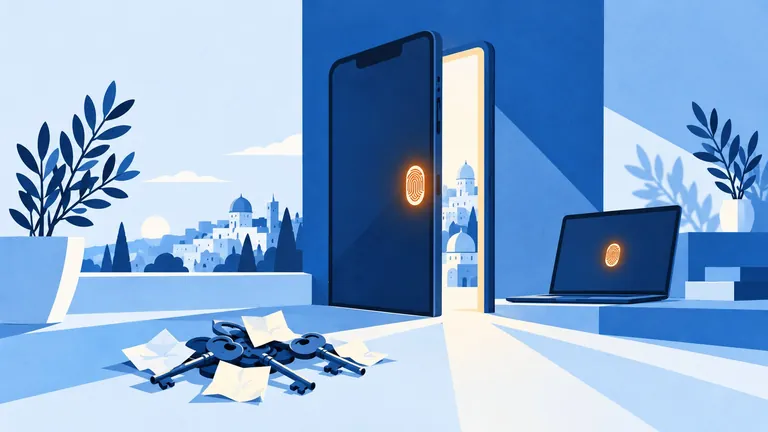
בכניסה לחשבון אפשר לפעמים לדלג על הקלדת הסיסמה ולאשר את הפעולה בטביעת אצבע, בזיהוי פנים או בקוד פתיחת המכשיר. מאחורי הפעולה המוכרת הזאת עשוי לפעול מפתח גישה, Passkey. הוא נועד לאפשר לאתר לזהות את המשתמש בלי לבקש ממנו להעביר סיסמה שאפשר להעתיק למסך מתחזה.
הנוחות מורגשת מיד, אבל ההחלטה החשובה מתרחשת לפני הכניסה הראשונה: באיזה מכשיר יוצרים את המפתח, היכן הוא נשמר ואיך חוזרים לחשבון אם המכשיר אינו זמין. למי שמחליף טלפון, משתמש בכמה מחשבים או נעזר בבן משפחה בניהול החשבונות, כדאי להבין את שלושת הדברים האלה לפני שמתחילים לשנות הגדרות.
טביעת האצבע אינה נשלחת לאתר כסיסמה
לפי ההסבר של Apple, מפתחות גישה מבוססים על זוג מפתחות הצפנה: מפתח ציבורי שנשמר אצל השירות ומפתח פרטי שמשמש להוכחת הזהות. השרת אינו צריך לקבל את המפתח הפרטי. האימות המקומי, למשל זיהוי הפנים, מאשר למכשיר להשתמש במפתח לצורך הכניסה לחשבון.
כלומר, המגע בחיישן והכניסה לאתר הם שני שלבים קשורים, אך אינם אותה פעולה. גם Google מציינת שנתונים ביומטריים המשמשים לפתיחת המכשיר נשארים בו ואינם נמסרים לה כחלק מהכניסה. אין צורך להבין את המתמטיקה שמאחורי ההצפנה כדי להשתמש במנגנון, אבל ההבחנה הזאת מבהירה מה בדיוק מאשרים.
ארגון FIDO Alliance, שמפתח תקנים בתחום האימות, מסביר בעמוד המידע על מפתחות גישה שמפתח יכול להישמר בטלפון, במחשב או במפתח אבטחה פיזי. לכן אין מוצר אחד שחייבים לקנות כדי להתחיל. האפשרות המתאימה תלויה בשירות, במכשירים ובדרך שבה רוצים לנהל את הגישה.
המשמעות למשתמש היא שיש לשאול שאלה מדויקת יותר מאשר אם קיימת טביעת אצבע בטלפון: האם השירות המסוים תומך במפתחות גישה, והאם סביבת העבודה שבה משתמשים תומכת בשיטת השמירה שנבחרה. כפתור הכניסה וההגדרות עשויים להיראות אחרת בשירותים שונים.
ההגנה מדיוג חזקה, אבל אינה מכסה כל הונאה
FIDO מתארת מפתחות גישה כאמצעי אימות עמיד לדיוג. בניגוד לסיסמה, שאדם יכול להקליד בדף מזויף, השימוש במפתח קשור לשירות שעבורו נוצר. זהו יתרון משמעותי מול ניסיון לגרום למשתמש למסור את פרטי הכניסה שלו לאתר מתחזה.
מכאן לא נובע שכל פעולה בחשבון נעשית בטוחה. ההבחנה המעשית היא בין כניסה לחשבון לבין החלטות שמקבלים לאחר הכניסה. גם מי שנכנס בדרך מאובטחת צריך לבדוק למי הוא מעביר מידע, איזו הרשאה הוא מעניק ומה מבקשים ממנו לבצע. מפתח גישה אינו בוחן אם חשבונית אמיתית או אם בקשת תשלום הגיונית.
כדאי גם להימנע מהרעיון שמעבר למפתח גישה הוא סיבה לאשר בקשות שאינכם מזהים. כאשר מופיע אישור במכשיר, עצרו ובדקו אם אתם אלה שהתחלתם עכשיו כניסה לשירות הזה. המנגנון נועד להוכיח זהות, לא לבחור עבורכם אם הפעולה רצויה.
למשפחה שמסייעת לאדם אחר במחשב, אפשר להסביר את השינוי דרך פעולה אחת: כניסה יזומה לחשבון מוכר ובדיקה של מה שמופיע על המסך. עדיף תרגול רגוע של תהליך אמיתי על פני שינוי מרוכז של כמה חשבונות, שבסופו כבר לא ברור מה הוגדר והיכן.
המכשיר שבו יוצרים את המפתח חשוב לא פחות מהמפתח
Google מנחה ליצור מפתחות גישה רק במכשירים שנמצאים בבעלות המשתמש ובשימושו. היא גם מזהירה שמי שיכול לפתוח את המכשיר עשוי לקבל באמצעות המפתח גישה לחשבון. מחשב משפחתי או מחשב עבודה שמשותף לכמה אנשים מחייבים אפוא תשומת לב מיוחדת לפני אישור השמירה.
לפני ההפעלה כדאי לבדוק מי מכיר את קוד הנעילה, אם המחשב נפתח אוטומטית ואיזה חשבון משתמש פעיל בו. אל תסתפקו בכך שהמכשיר נמצא בדרך כלל בבית. השאלה היא מי יכול להשתמש בו בפועל ואילו הרשאות נלוות לשימוש הזה.
בחשבון ארגוני יש שכבה נוספת. לפי Google, מנהל מערכת עשוי להגביל כניסה באמצעות מפתח גישה בלבד בחשבונות Workspace. אם אפשרות מסוימת אינה מופיעה, אין צורך להסיק שהמכשיר תקול או לנסות לעקוף את ההגבלה. יש לבדוק את מדיניות הארגון ואת אפשרויות האימות שהוא מאפשר.
אפשר להתחיל בחשבון אחד, במכשיר האישי שבו משתמשים בקביעות. אחרי ההגדרה, בדקו שאתם יודעים לזהות את החשבון הנכון ולהיכנס אליו שוב. אם הדפדפן מנהל כמה זהויות, הקדישו רגע לוודא שהמפתח נוסף לזהות שהתכוונתם אליה ולא לחשבון אחר שכבר היה פתוח.
סנכרון ושחזור הם חלק מההחלטה
FIDO מבחינה בין מפתחות מסונכרנים, שיכולים להיות זמינים בכמה מכשירים דרך ספק מתאים, לבין מפתחות הקשורים למכשיר מסוים. ההבדל משפיע על החלפת מחשב ועל אובדן טלפון. אין להסיק מהעובדה שהמפתח עובד במכשיר הנוכחי שהוא יהיה זמין אוטומטית בכל מכשיר חדש.
Apple מסבירה שמפתחות גישה במערכת שלה יכולים להסתנכרן באמצעות צרור המפתחות של iCloud, המוגן בהצפנה מקצה לקצה. לצד זאת היא מפרטת מנגנון שחזור עם דרישות אימות. מכאן שהכנת הגישה לחשבון שמנהל את הסנכרון היא חלק מההיערכות, ולא עניין נפרד שאפשר לדחות עד שהטלפון אובד.
בדקו מהי דרך השחזור אצל הספק שבו בחרתם ומה נדרש כדי להשתמש בה. אם האפשרות מסתמכת על מספר טלפון, ודאו שהוא עדכני. אם בחרתם מפתח אבטחה פיזי, בדקו מראש כיצד נשמרת אפשרות כניסה נוספת כאשר הוא אינו איתכם. אל תנסו את תהליך השחזור באמצעות מחיקת אמצעי הגישה היחיד שעובד.
לפני מסירת מכשיר ישן או איפוסו, עדיף לוודא שהכניסה מהמכשיר החדש מצליחה ושברור לכם אילו הרשאות נשארו במכשיר הישן. זו בדיקה מעשית, לא הבטחה שכל שירות יעביר את ההגדרות באותה דרך. את פעולות ההסרה והאיפוס יש לבצע לפי הוראות הספק של המכשיר ושל החשבון.
מעבר מסודר מתחיל ברשימה קצרה
אין חובה להפוך ערב אחד לפרויקט של החלפת כל שיטות הכניסה. אפשר לרשום את החשבונות החשובים, לבדוק אילו מהם מציעים מפתחות גישה ולבחור אחד להתחלה. לידו רשמו היכן נשמר המפתח ואיזו אפשרות שחזור נבדקה, בלי לרשום קודים סודיים במסמך משותף.
לפי Google, הוספת מפתח גישה אינה מוחקת מעצמה את אמצעי האימות והשחזור שכבר קיימים בחשבון. לכן חשוב להבין את מצב החשבון בפועל ולא להניח שהסיסמה נעלמה. כשנשארות דרכי כניסה נוספות, גם אותן צריך לנהל בקפידה ולבחון אם הן עדיין מתאימות לשימוש שלכם.
בסוף ההגדרה נסו להסביר לעצמכם, במשפט פשוט, כיצד נכנסים וכיצד חוזרים לחשבון בלי הטלפון הנוכחי. אם התשובה לחלק השני אינה ברורה, זה הזמן להשלים אותה בהוראות הרשמיות. כניסה מהירה היא השיפור הגלוי; היכולת לשמור על גישה גם כשמשהו משתנה היא הבדיקה שכדאי לסיים לפני שסוגרים את המסך.